
Utiq : comment bloquer ce tracker d’opérateur sur votre routeur MikroTik
Ce qu’est Utiq, et pourquoi c’est un problème
Vous avez peut-être remarqué ces derniers mois une nouvelle case à cocher dans les bandeaux cookies de grands médias français comme BFM TV, Le Figaro ou L’Équipe. Cette case s’appelle Utiq, et elle n’a rien d’un cookie ordinaire.
Utiq est une coentreprise fondée par quatre opérateurs télécoms européens, Orange, SFR, Bouygues Telecom et Deutsche Telekom, dans le but de vous attribuer un identifiant publicitaire persistant lié directement à votre ligne internet ou mobile. Contrairement à un cookie classique que vous pouvez supprimer en vidant votre navigateur, cet identifiant survit à la navigation privée, au vidage de cache et même au changement de navigateur. Il est ancré dans votre abonnement opérateur.
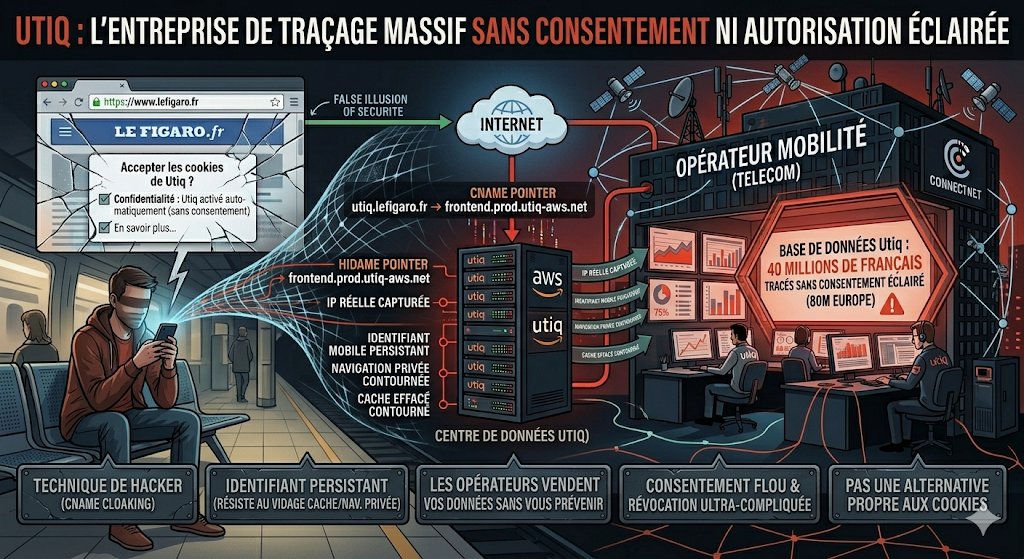
La technique utilisée : le CNAME cloaking
Ce qui rend Utiq particulièrement difficile à bloquer, c’est la technique qu’il emploie pour se dissimuler, appelée CNAME cloaking.
Concrètement, Utiq demande aux sites partenaires de créer un sous-domaine dédié de la forme utiq.nomdusite.fr, qui pointe via un enregistrement DNS de type CNAME vers ses propres serveurs hébergés sur AWS (frontend.prod.utiq-aws.net). Votre navigateur croit alors qu’il communique avec le site que vous lisez, alors qu’il envoie en réalité des données à Utiq. Les bloqueurs de publicité classiques comme uBlock Origin, qui se basent sur la détection de domaines tiers, sont ainsi contournés.
En termes simples : le tracker se déguise en contenu légitime du site, et passe sous le radar de la plupart des outils de protection.
Ce que RouterOS 7 permet de faire
La bonne nouvelle, c’est que votre routeur MikroTik peut résoudre le problème à la racine, en bloquant les domaines Utiq au niveau DNS pour l’ensemble des appareils de votre réseau, sans rien installer sur chacun d’eux.
Deux mécanismes complémentaires sont disponibles.
Le premier est le DNS Static de type NXDOMAIN. Quand un appareil cherche à résoudre utiq.com ou utiq-aws.net, le routeur répond immédiatement « ce domaine n’existe pas », sans jamais contacter votre serveur DNS upstream. La requête est stoppée localement, avant même de quitter votre réseau.
Le second est l’Adlist, une fonctionnalité native introduite dans RouterOS 7.15, qui permet d’importer des listes de blocage communautaires par URL et de les rafraîchir automatiquement toutes les quatre heures. Elle couvre l’ensemble des trackers utilisant le CNAME cloaking, pas seulement Utiq.
Prérequis
Votre routeur MikroTik doit tourner sous RouterOS 7.15 minimum pour bénéficier de la fonctionnalité Adlist. La partie DNS Static NXDOMAIN fonctionne sur toute version récente de RouterOS 7.
Pour vérifier votre version depuis WinBox, allez dans System, puis Packages. Depuis le terminal, tapez /system resource print et repérez la ligne version.
Pour mettre à jour si nécessaire : System, Packages, Check For Updates, puis installez la dernière version stable.
Se connecter en SSH à votre MikroTik
Toutes les commandes qui suivent s’exécutent dans le terminal RouterOS. Vous pouvez y accéder depuis WinBox via le menu Terminal, ou directement en SSH depuis votre ordinateur.
Sous Linux ou macOS, ouvrez un terminal et tapez :
ssh admin@192.168.1.1
Sous Windows, utilisez PowerShell (SSH est intégré depuis Windows 10) ou un client comme PuTTY. Remplacez 192.168.1.1 par l’adresse IP de votre MikroTik si elle est différente, et admin par votre nom d’utilisateur.
Étape 1 — Bloquer Utiq via DNS Static NXDOMAIN
Collez ces trois commandes dans le terminal RouterOS :
/ip dns static
add name=utiq.com type=NXDOMAIN match-subdomain=yes comment="block-utiq"
add name=utiq-aws.net type=NXDOMAIN match-subdomain=yes comment="block-utiq"
add name=consenthub.utiq.com type=NXDOMAIN match-subdomain=yes comment="block-utiq"
L’option match-subdomain=yes est essentielle : elle garantit que tous les sous-domaines sont bloqués automatiquement, y compris frontend.prod.utiq-aws.net et les éventuels nouveaux sous-domaines qu’Utiq pourrait créer à l’avenir.
Vérifiez que les entrées sont bien en place :
/ip dns static print where comment="block-utiq"
Purgez ensuite le cache DNS pour que les anciennes résolutions ne persistent pas en mémoire :
/ip dns cache flush
Pour confirmer que le blocage est actif, testez depuis un poste client sur votre réseau. Sous Linux ou macOS :
nslookup utiq.com 192.168.1.1
Vous devez obtenir la réponse server can't find utiq.com: NXDOMAIN. C’est la confirmation que le blocage fonctionne.
Étape 2 — Adlist pour une protection élargie et automatique
Augmentez d’abord la taille du cache DNS pour que les listes tiennent correctement en mémoire :
/ip dns set cache-size=40960KiB
Ajoutez ensuite la liste de blocage NextDNS dédiée au CNAME cloaking, qui recense tous les trackers utilisant cette technique, dont Utiq :
/ip dns adlist
add url="https://raw.githubusercontent.com/nextdns/cname-cloaking-blocklist/master/domains" ssl-verify=no comment="block-cname-cloaking"
Forcez un rechargement immédiat :
/ip dns adlist reload
Vérifiez que la liste est bien chargée et que le compteur de domaines s’affiche :
/ip dns adlist print
RouterOS se chargera de mettre à jour cette liste automatiquement toutes les quatre heures. Si de nouveaux domaines Utiq apparaissent, votre routeur les bloquera sans aucune intervention de votre part.
Une limite à connaître
Cette solution bloque efficacement les domaines Utiq connus et leurs serveurs AWS. Elle ne peut pas bloquer une intégration Utiq réalisée entièrement côté serveur par l’éditeur du site, sans sous-domaine dédié visible dans les requêtes DNS. Dans ce cas, seul le refus du consentement directement sur le bandeau du site reste la seule option.
Pour les cas normaux, c’est-à-dire la grande majorité des implémentations actuelles, cette configuration couvre très bien le problème pour l’ensemble des appareils de votre réseau, téléphones, tablettes, télévisions connectées compris.

